Publica-Datenleck: Schon wieder der Lieferant
Bei einem Cyberangriff auf die PK Softech AG, den Softwarelieferanten der Pensionskasse des Bundes und weiterer grosser Pensionskassen, sind Daten abgeflossen, und die Bundesanwaltschaft ermittelt. Überraschend ist an dieser Meldung eigentlich nur, dass sie noch jemanden überrascht, da sich das gleiche Muster seit Jahren wiederholt.
Aktualisiert am 14. Oktober 2026: Seit der Erstveröffentlichung am 8. Oktober ist der Lieferant bekannt, die Liste der betroffenen Daten liegt vor, und ein halbes Dutzend weiterer Pensionskassen prüft, ob auch ihre Daten abgeflossen sind. Ich habe den Artikel deshalb durchgehend auf den neuen Stand gebracht.
Ich schreibe das als jemand, der selbst zur Softwarebranche gehört und der den Beruf mit aufgebaut hat, in dem jene ausgebildet werden, die es künftig besser machen müssen. Deshalb geht es mir in diesem Beitrag weniger um die Täter als um die Frage, was wir als Branche und in der Ausbildung daraus lernen sollten und was uns das kosten wird.
Was bekannt ist, und was nicht
Die Mitteilung des Bundes vom 8. Oktober 2026 ist kurz gehalten. Demnach stellte ein externer Softwarelieferant der Publica Ende September einen Cyberangriff fest, worauf er Strafanzeige erstattete und die zuständigen Bundesstellen, die Publica und seine übrigen Kunden informierte. Bestätigt ist, dass Daten abgeflossen sind, während der Umfang noch geprüft wird. Der Lieferant wird nicht genannt, die Art der Daten bleibt offen, und wer die übrigen Kunden sind, erfahren wir ebenfalls nicht. Betont wird dafür, dass keine andere Bundesstelle mit der Firma Geschäfte macht, was wohl beruhigen soll, den Betroffenen aber wenig hilft.
Was in der Mitteilung fehlte, war noch am selben Tag anderswo zu lesen. Der Lieferant ist die PK Softech AG aus Reinach BL, die sich laut Inside IT mit einer eigenen Mitteilung zu Wort meldete und deren Namen die Publica gegenüber der Nachrichtenagentur AWP bestätigte. Die Firma konzentriert sich nach eigenen Angaben seit über zwanzig Jahren auf Software für die berufliche Vorsorge und liefert der Publica seit 2017 die Vorsorgeapplikation, also das System, in dem die Versicherten und Rentenbeziehenden verwaltet werden. Der Zuschlag belief sich auf 12,6 Millionen Franken für Lizenzen und Dienstleistungen während höchstens 16 Jahren. Nach Angaben der Firma verschafften sich Unbekannte Ende September mit Schadsoftware Zugang zu einem Teil ihrer Infrastruktur, und zwar «trotz hoher Sicherheitsstandards». Seit dem 2. Oktober stehe man den Kunden wieder uneingeschränkt zur Verfügung.
Die Publica gehört zu den grössten Pensionskassen der Schweiz. Ende 2025 zählte sie 69’931 Versicherte und 41’595 Rentenbeziehende bei einer Bilanzsumme von 44,9 Milliarden Franken. Versichert sind dort die Angestellten der Bundesverwaltung und des ETH-Bereichs, darüber hinaus aber auch jene der FINMA, von Swissmedic und des Nuklearsicherheitsinspektorats ENSI.
Auch die Art der Daten ist inzwischen bekannt. Was das Portal Inside Paradeplatz am ersten Tag berichtete, steht mittlerweile fast gleichlautend auf der Ereignisseite der Publica. Betroffen sein könnten demnach Name, Vorname, Geburtsdatum, AHV-Nummer, Adresse, Telefonnummern und E-Mail-Adressen, Lohn, versicherter Verdienst, Vorsorgeguthaben, Zivilstand und Angaben zu den Ehe- oder Lebenspartnern sowie, was in den ersten Berichten noch fehlte, die IBAN. Nicht betroffen sind laut Publica die Kopien von Ausweisen, da diese nicht im Vorsorgeverwaltungssystem liegen. Wie viele Personen es trifft, ist weiterhin offen. Die Kommunikationsleiterin der Kasse sagte gegenüber SRF: «Für uns ist es das Schlimmste, was passieren kann.»
Beruhigt wird trotzdem, denn der Betrieb sei nicht beeinträchtigt, und Vorsorgeguthaben wie Rente seien sicher. Das darf man annehmen, da das Geld der Versicherten nicht beim Softwarelieferanten liegt. Dort lagen jedoch Daten, und auch diese sind viel wert. Mit Lohn, Vorsorgeguthaben, AHV-Nummer, IBAN und dem Namen des Partners lässt sich zum Beispiel eine Betrugsmail schreiben, die deutlich überzeugender ist als alles, was bisher im Spamordner landete. Die Genfer Kantonspolizei warnte noch am Tag der Meldung vor personalisierten Betrugsversuchen per E-Mail, SMS und Telefon. Die Publica überwacht nach eigenen Angaben das Darknet und hat dort bis zum 14. Oktober nichts gefunden. Das ist eine gute Nachricht mit beschränkter Haltbarkeit, denn solche Daten werden nicht nur veröffentlicht, sondern auch verkauft, und bei diesem Datensatz interessieren sich dafür womöglich nicht nur gewöhnliche Kriminelle.
Zwei Details am Rande: Zwischen der Entdeckung des Angriffs Ende September und der Information der Versicherten am 8. Oktober verging mehr als eine Woche, laut Publica, weil man zuerst gesicherte Informationen haben wollte. Die Täter hatten diesen Vorsprung ebenfalls. Und die Partnerinnen und Partner, deren Angaben mit abgeflossen sein dürften, werden nicht direkt informiert, sondern die Publica empfiehlt den Versicherten, mit ihnen zu sprechen. Auf der Website bittet die digitale Assistentin Cassia übrigens darum, keine Personendaten einzugeben. Das ist ein guter Rat, der für die ganze Lieferkette gelten sollte.
Ein Lieferant, viele Kassen
Die PK Softech beliefert nicht nur den Bund. Laut Inside IT prüfen die Bernische Pensionskasse mit rund 42’100 Versicherten, die Bernische Lehrerversicherungskasse mit rund 21’400, die Migros-Pensionskasse mit rund 75’500, die Pensionskasse Post mit knapp 37’500 und die Syngenta Pensionskasse mit knapp 5’000 Versicherten, ob auch ihre Daten abgeflossen sind. Der Kanton Bern teilte mit, zum jetzigen Zeitpunkt gebe es keine Hinweise auf gestohlene Daten, ausschliessen könne man es aber nicht. Die Pensionskasse des Kantons Tessin ist laut Simap ebenfalls Kundin und hat sich bisher gar nicht geäussert. Zählt man die Bestände zusammen, geht es um mehrere Hunderttausend Versicherte und Rentenbeziehende, von denen bis heute niemand sagen kann, wie viele tatsächlich betroffen sind.
Interessanter als diese Liste sind jedoch drei Antworten auf dieselbe Frage, nämlich die Frage, was beim Lieferanten überhaupt lag.
Die BVK, nach eigenen Angaben die grösste Pensionskasse der Schweiz, arbeitet laut Inside IT seit 2011 mit derselben Software, betreibt sie jedoch im eigenen Rechenzentrum. Beim Lieferanten liegen nach ihren Angaben nur administrative Unterlagen, weshalb die Daten ihrer rund 103’400 Versicherten und 43’100 Rentenbeziehenden nicht betroffen sind. Die Pensionskasse Post erklärt, ihre Daten beim Lieferanten seien anonymisiert, und besonders schützenswerte Unterlagen wie IV-Dossiers seien dort gar nicht gespeichert. Die Pensionskasse der Stadt Zürich schliesslich arbeitet noch gar nicht mit der Software. Der Wechsel zur PK Softech war für Anfang 2027 geplant, doch weil dafür bereits getestet wurde, hält es ihre Geschäftsführerin laut Tsüri für möglich, «dass auch Daten von uns betroffen sind». Es geht um rund 42’600 Versicherte und 21’700 Rentenbeziehende, darunter laut NZZ womöglich die Privatadressen von Stadträten und Stadtpolizisten.
Dieselbe Software, drei Kassen, drei Antworten: Im eigenen Rechenzentrum gibt es beim Lieferanten nichts zu holen, bei anonymisierten Daten wenig, und aus einem Migrationstest womöglich mehr, als allen lieb ist. Die Publica, bei der ein Datenabfluss bestätigt ist, hat diese Frage bis heute nicht beantwortet.
Schon wieder der Lieferant
Das Muster ist inzwischen so vertraut, dass sich die Medienmitteilungen schon bald automatisch generieren lassen, wie ein Blick auf die letzten Jahre zeigt.
| Wann | Angegriffen wurde | Abgeflossen sind |
|---|---|---|
| Mai 2023 | Xplain, Softwarehaus für Sicherheitsbehörden | 1,3 Millionen Objekte im Darknet, rund 65’000 mit Bezug zur Bundesverwaltung, 121 davon klassifiziert |
| Februar 2025 | SMS-Dienstleister von Swiss Life Pension Services | Telefonnummern und Nachnamen von 13’000 Versicherten aus rund 60 Pensionskassen |
| Juni 2025 | Chain IQ, Beschaffungsdienstleister | Daten von über 130’000 UBS-Angestellten |
| Juni 2025 | Stiftung Radix | Daten im Darknet, auch Bundesstellen betroffen |
| Ende September 2026 festgestellt | PK Softech, Softwarelieferant von Pensionskassen | Vermutlich Personen-, Lohn- und Vorsorgedaten der Publica, Umfang offen, weitere Kassen prüfen |
Erst am 7. Oktober, also einen Tag vor der Publica-Meldung, berichtete Inside IT über Daten von Westschweizer Gefängnissen und Banken im Darknet. Die Beute stammt aus dem Angriff auf eine Waadtländer Firma für Überwachungs- und Zutrittssysteme, also ebenfalls auf einen Lieferanten.
Zu diesen Meldungen gehört regelmässig der Satz, die Angreifer hätten nie Zugriff auf die Systeme des Auftraggebers gehabt. Auch diesmal fehlte er nicht, denn laut PK Softech sind die Daten aus ihrer eigenen Infrastruktur abgeflossen und nicht aus den Systemen der Kunden. Das stimmt wohl, hilft aber wenig, da die Daten ja gar nicht beim Auftraggeber lagen. Wer Daten auslagert, wird damit nicht das Risiko los, sondern nur die Kontrolle. Ebenso vertraut ist der Halbsatz «trotz hoher Sicherheitsstandards», der in kaum einer Mitteilung dieser Art fehlt und vor allem eines belegt, nämlich dass die Standards nicht hoch genug waren.
Wie die Daten zum Lieferanten kommen, wissen wir seit dem Fall Xplain recht genau: Laut der Untersuchung im Auftrag des Bundesrats gelangten sie in Testphasen, bei der Integration und in der Wartung zur Firma. Der Datenschutzbeauftragte stellte zudem fest, dass nicht klar vereinbart war, welche Personendaten im Support auf deren Server liegen durften, sodass dort «eine Sammlung von unstrukturierten Daten» entstanden sei. Löschpflichten gab es zwar vereinzelt, aufbewahrt wurden die Daten jedoch trotzdem.
Darüber hinaus zitierte die NZZ 2025 aus einem internen Prüfbericht, den die Netzwoche zusammenfasste. Demnach wisse das Verteidigungsdepartement nicht, wo seine heiklen Daten gespeichert seien, und bei den meisten externen Entwicklern dürfe es nicht einmal Audits durchführen, da die Verträge das nicht vorsehen. Das Departement wollte diese Lücken bis Ende Juni 2026 schliessen.
Dieselbe Frage stellt sich nun auch bei der Publica. Ein Softwarelieferant liefert Software, und trotzdem lagen bei ihm Daten der Kasse, bis hin zur IBAN. Die PK Softech bietet laut ihrer Website Beratung, Migration, Softwareentwicklung, Systemanbindungen, Kundenbetreuung und Schulung an, von Hosting oder Betrieb steht dort nichts. Der Cybersecurity-Experte Marc Ruef nannte gegenüber SRF die zwei üblichen Wege: Entweder betreibt der Anbieter die Software für seine Kunden selber, oder die Daten gelangen bei Tests und in der Wartung zu ihm, etwa wenn ein Fehler behoben werden muss. Die Publica erklärt den Versicherten auf ihrer Ereignisseite, weshalb ihr Vorsorgeguthaben nicht mit einem Bankkonto zu vergleichen ist, aber nicht, weshalb ihre IBAN beim Softwarelieferanten lag. Genau an diesem Punkt müsste eine Mitteilung konkret werden.
Wie es in diesem Fall war, weiss ich nicht, und ich unterstelle niemandem etwas. Ich weiss jedoch, wie es in unserer Branche oft läuft, und Ruef bestätigt es: Anonymisierte Testdaten seien «sehr aufwändig und auch fehleranfällig», weshalb manche Firmen lieber mit echten Daten prüfen, ob ihre Programme im Alltag funktionieren. Zum Beispiel lässt sich ein Fehler nur mit echten Daten nachstellen. Da auch das Testsystem nur mit echten Daten realistisch wirkt, bleiben diese Daten dort liegen. Dabei handelt niemand böswillig, aber alle handeln halt einfach bequem.
Was das für die Branche heisst
Ich habe vier Jahrzehnte lang Software für Kunden gebaut, die mir ihre Daten anvertraut haben, und weiss deshalb, wie verlockend solche Abkürzungen und Vereinfachungen im Alltag sind. Auch wenn es sehr unbequem (und teuer) ist, muss sich wohl Folgendes ändern:
Was nicht da ist, kann nicht gestohlen werden
Produktive Daten gehören nicht in Test, Support und Entwicklung. Wer sie dort ausnahmsweise braucht, sollte sie vorher anonymisieren und danach nachweislich löschen. Dass das keine Theorie ist, zeigen zwei Kundinnen derselben Firma: Die BVK betreibt die Software im eigenen Rechenzentrum, und die Pensionskasse Post hält ihre Daten beim Lieferanten anonymisiert. Beide konnten ihren Versicherten in dieser Woche etwas anderes mitteilen als die Publica. Der Datenschutzbeauftragte hat nach Xplain festgehalten, dass zu prüfen ist, ob Personendaten die Infrastruktur des Auftraggebers überhaupt verlassen müssen, ob sie sich vorher anonymisieren lassen und wie sie rechtzeitig wieder gelöscht werden. Die Angestellten von Xplain durften danach, wie es 2024 im Ständerat hiess, nur noch unter Aufsicht und in Räumen des Bundes mit dessen produktiven Daten arbeiten.
Die Selbstdeklaration hat ausgedient
Der Bund hat 2025 aufgelistet, wie er seine Lieferanten prüfen kann, nämlich von der Selbstdeklaration über Audits bis zum zertifizierten Managementsystem. Bei der Selbstdeklaration bescheinigt sich der Lieferant jedoch selber, dass alles in Ordnung ist, weshalb sie etwa so viel beweist wie ein Arbeitszeugnis, das man sich selber schreibt. Die «hohen Sicherheitsstandards» aus der Mitteilung der PK Softech sind genau so eine Selbstdeklaration. Marc Ruef empfiehlt den Auftraggebern deshalb, sich vertraglich das Recht zu sichern, den Umgang des Lieferanten mit ihren Daten zu prüfen, mit Einsicht in die Unterlagen und mit Kontrollen vor Ort. Wer mit heiklen Daten arbeitet, wird sich also prüfen lassen müssen, und zwar vor dem Zuschlag und nicht erst nach dem Datenabfluss.
Klein sein ist keine Ausrede
Schweizer Fachsoftware kommt oft von kleinen Firmen, die dennoch Daten von Hunderttausenden verwalten. Die PK Softech zeigt, wie konzentriert dieses Risiko ist: ein einziger Spezialist aus Reinach BL, dessen Kundenliste vom Bund über die BVK und die Migros bis zur Post reicht. Da die Angreifer nicht nach der Anzahl Vollzeitstellen fragen, ist die Firmengrösse keine Entschuldigung. Laut der Jahresbilanz des Bundesamts für Cybersicherheit gehören IT-Unternehmen zu den häufigsten Zielen. Bis Ende 2025 gingen dort 222 Pflichtmeldungen ein, obwohl die Meldepflicht für kritische Infrastrukturen erst seit April 2025 gilt.
Die Regulierung kommt, mit oder ohne uns
Am 25. September hat der Bundesrat ein Cybersicherheitsgesetz in Auftrag gegeben, das für Hersteller, Importeure und Händler von Hard- und Software verbindliche Anforderungen festlegen und Cloud- und Hosting-Anbietern besondere Pflichten auferlegen soll. Die Vernehmlassungsvorlage ist bis Juni 2027 bestellt. Wer in die EU liefert, kennt solche Vorgaben bereits vom Cyber Resilience Act. Wir können das als Bürokratie beklagen, sollten aber ein Stück weit zugeben, dass wir sie uns als Branche selber eingebrockt haben.
Sicherheit hat ihren Preis
Letztlich bedeutet all das, dass Software teurer wird! Ein Sicherheitsaudit, ein Penetrationstest oder eine Zertifizierung kosten Geld und binden Fachleute, und zwar nicht einmalig, sondern regelmässig. Ein Schweizer Anbieter solcher Prüfungen veranschlagt zum Beispiel 8’000 bis 15’000 Franken für den Penetrationstest einer Webapplikation und 20’000 bis 50’000 Franken für die Vorbereitung auf eine ISO-27001-Zertifizierung, und komplexe Anwendungen kosten entsprechend mehr. Darüber hinaus fällt interner Aufwand an, da sichere Entwicklung, Dokumentation und Nachweise Zeit brauchen, die bisher in neue Funktionen floss.
Ich schätze, dass die Preise dadurch um bis zu 20 Prozent steigen werden. Kleine Anbieter trifft das besonders, da sich die Fixkosten einer Prüfung bei ihnen auf wenige Kunden verteilen. Dennoch führt kein Weg daran vorbei, da ein Datenabfluss am Ende alle Beteiligten mehr kosten dürfte als jede Prüfung. Marc Ruef beschreibt die bisherige Abwägung nüchtern: Manchmal entscheide man sich «für die Wirtschaftlichkeit anstatt für die Sicherheit», und bei der Wahl eines Anbieters stehe die Cybersicherheit «oft nicht sehr weit oben auf der Liste». Die Auftraggeber werden diesen Preis also bezahlen müssen, denn wer in der Ausschreibung weiterhin nur das günstigste Angebot wählt, bestellt die nächste Meldung dieser Art gleich mit.
Die Auftraggeber stehen dabei auch rechtlich in der Pflicht. Artikel 9 des Datenschutzgesetzes ist hier eindeutig, denn wer Personendaten von einem Auftragsbearbeiter bearbeiten lässt, muss sich vergewissern, dass dieser die Datensicherheit gewährleisten kann. Die Publica hat den Vorfall immerhin dem Datenschutzbeauftragten gemeldet. Der Hinweis auf den Lieferanten erklärt jedoch nur, wo die Daten abgeflossen sind, und entlastet den Auftraggeber nicht von dieser Pflicht.
Was das für die Ausbildung heisst
An diesem Punkt wird es für mich persönlich, da ich den Beruf Informatiker Applikationsentwicklung mit aufgebaut und sein erstes Prüfungsreglement geschrieben habe. Wenn ich die Ausbildung kritisiere, dann kritisiere ich damit auch mein eigenes Werk.
Ein Blick in den Modulplan der Applikationsentwicklung, hier am Beispiel der Berufsfachschule Solothurn, zeigt 24 Module in acht Semestern. Das Modul «Datenschutz und Datensicherheit anwenden» steht im zweiten Semester, und die Verschlüsselungsverfahren folgen im dritten, was früh und richtig ist. Wie eine Applikation gegen Angriffe abgesichert wird, lernen die angehenden Berufsleute jedoch erst im sechsten Semester im Modul «Applikationssicherheit implementieren». Bis dahin haben sie bereits Websites veröffentlicht, Benutzerschnittstellen gebaut und Cloud-Lösungen realisiert.
Sicherheit ist bei uns damit ein Fach, obwohl sie eine Arbeitsweise sein müsste. Wer zuerst lernt, eine Applikation zum Laufen zu bringen, und erst Jahre später, sie abzusichern, der hat genau diese Reihenfolge gelernt.
Die Gelegenheit zur Korrektur ist jedoch da, denn die 5-Jahres-Überprüfung des Berufs Informatiker/in EFZ läuft, und eine Revision könnte 2027 starten. Bei den ICT-Fachleuten wurde die Umsetzung von Sicherheitsstandards soeben neu verankert. Für die Informatikerinnen und Informatiker schlage ich die folgenden fünf Punkte vor.
Sicherheit in jedes Modul, ab dem ersten Semester
Jedes Modul sollte ein Handlungsziel zur Sicherheit erhalten, und zwar dort, wo die Tätigkeit zum ersten Mal vorkommt. Wer zum Beispiel eine Datenbank anlegt, vergibt dabei auch Berechtigungen, und wer ein Formular baut, prüft die Eingaben. Auch wer etwas in die Cloud stellt, sollte wissen, wo die Zugangsdaten liegen dürfen und wo nicht.
Der Umgang mit echten Daten wird Berufsethos
Die erste Frage an jeden Datenbestand lautet, ob ich ihn wirklich brauche, und die zweite, wann ich ihn wieder lösche. Die Pensionskasse der Stadt Zürich arbeitet noch gar nicht mit der Software der PK Softech und muss trotzdem prüfen, ob ihre Daten abgeflossen sind, weil für den geplanten Wechsel bereits getestet wurde. Migrationen sind der Normalfall, in dem produktive Daten den Auftraggeber verlassen. Testdaten zu erzeugen, Daten zu anonymisieren und Abzüge zu vernichten ist deshalb Handwerk, das genauso geübt werden muss wie das Programmieren selbst.
Sicherheit wird Pflichtkriterium der IPA
Die Abschlussarbeit kennt Standardkriterien, die für alle gelten, und Individualkriterien, welche die vorgesetzte Fachkraft auswählt. Ob die Sicherheit einer Lösung bewertet wird, darf jedoch nicht von dieser Auswahl abhängen, weshalb sie in jeder IPA zu den Standardkriterien gehören sollte. Darüber hinaus gehört ins Fachgespräch die Frage, wie die Kandidatin ihre eigene Lösung angreifen würde, da ihr diese Antwort keine KI abnimmt. Das passt zu dem, was ich im August zum Qualifikationsverfahren im KI-Zeitalter vorgeschlagen habe.
Aus Vorfällen lernen statt aus Medienmitteilungen
Piloten lernen aus Unfallberichten, und wir könnten das ebenfalls tun. Mit der Datenanalyse des Bundes zu Xplain und den Berichten des Datenschutzbeauftragten liegt erstklassiges Unterrichtsmaterial vor, das mit Steuergeld und echtem Schaden bezahlt wurde. Es gehört in die Berufsfachschule und genauso an die höheren Fachschulen und Hochschulen. Voraussetzung ist allerdings, dass die betroffenen Firmen und Behörden nach einem Vorfall mehr veröffentlichen als ihr Bedauern! Die PK Softech hat bisher vor allem das getan, die Publica betreibt immerhin eine laufend aktualisierte Ereignisseite, und keine von beiden erklärt, weshalb die Daten überhaupt beim Lieferanten lagen.
Der Lehrbetrieb ist der eigentliche Lehrplan
Ab dem dritten Lehrjahr sind die Lernenden in der Regel vier Tage pro Woche im Betrieb, und was sie dort sehen, halten sie für normal. Wenn der Berufsbildner die Produktionsdatenbank auf den Testserver kopiert, dann hilft dagegen kein Modul der Welt. Sicherheit gehört deshalb auch in die Weiterbildung der Berufsbildnerinnen, Berufsbildner und Prüfungsexperten.
Dazu kommt die KI, die immer mehr Code schreibt. Wer Code generieren lässt, den er nicht beurteilen kann, baut Sicherheitslücken in Serie. Auch die Gegenseite rüstet auf, da Kriminelle laut Bundesamt für Cybersicherheit immer öfter KI einsetzen, um ihre Betrugsmaschen überzeugender zu machen. Das Urteil über die Sicherheit ist deshalb genau die Kompetenz, die beim Menschen bleiben muss.
Laut ICT-Berufsbildung Schweiz müssen bis 2033 über 54’000 zusätzliche ICT-Fachkräfte ausgebildet werden, und 81 Prozent der Fachkräfte kommen aus der Berufsbildung. Was sie dort als normal kennenlernen, nehmen sie später in die Betriebe mit.
Was bleibt
Insgesamt zeigt der Fall einmal mehr, dass die Sicherheit einer Organisation nur so gut ist wie jene ihrer Lieferanten, und dass ein einziger Lieferant genügt, um ein halbes Dutzend Pensionskassen gleichzeitig in Erklärungsnot zu bringen. Die Bundesanwaltschaft sucht nun die Täter, was ihre Aufgabe ist, und ich wünsche ihr dabei Erfolg. Unsere Aufgabe als Branche ist jedoch eine andere, nämlich dafür zu sorgen, dass es beim nächsten Lieferanten möglichst wenig zu holen gibt, auch wenn Software dadurch teurer wird. Die BVK und die Pensionskasse Post zeigen, dass das heute schon geht.
Das beginnt weder im Security Operations Center noch in der nächsten Medienmitteilung, sondern im ersten Lehrjahr bei der ersten Datenbank, und zwar mit der Frage, ob ich diese Daten überhaupt brauche.
Andernfalls ist die nächste Meldung dieser Art vermutlich schon vorformuliert, inklusive der hohen Sicherheitsstandards, und es fehlen darin nur noch das Datum und der Name des Lieferanten.
Wer von Euch Lernende ausbildet oder selber Informatikerin oder Informatiker EFZ ist, den lade ich herzlich ein, sich an der laufenden Umfrage zur Überprüfung des Berufs zu beteiligen. Sie ist bis zum 4. Dezember 2026 offen und der richtige Ort, um zu sagen, dass Sicherheit nicht erst ins sechste Semester gehört.
Stand: 14. Oktober 2026. Die Analyse beim Lieferanten dauert an. Welche Daten tatsächlich abgeflossen sind und wie viele Personen es betrifft, ist nicht bestätigt.
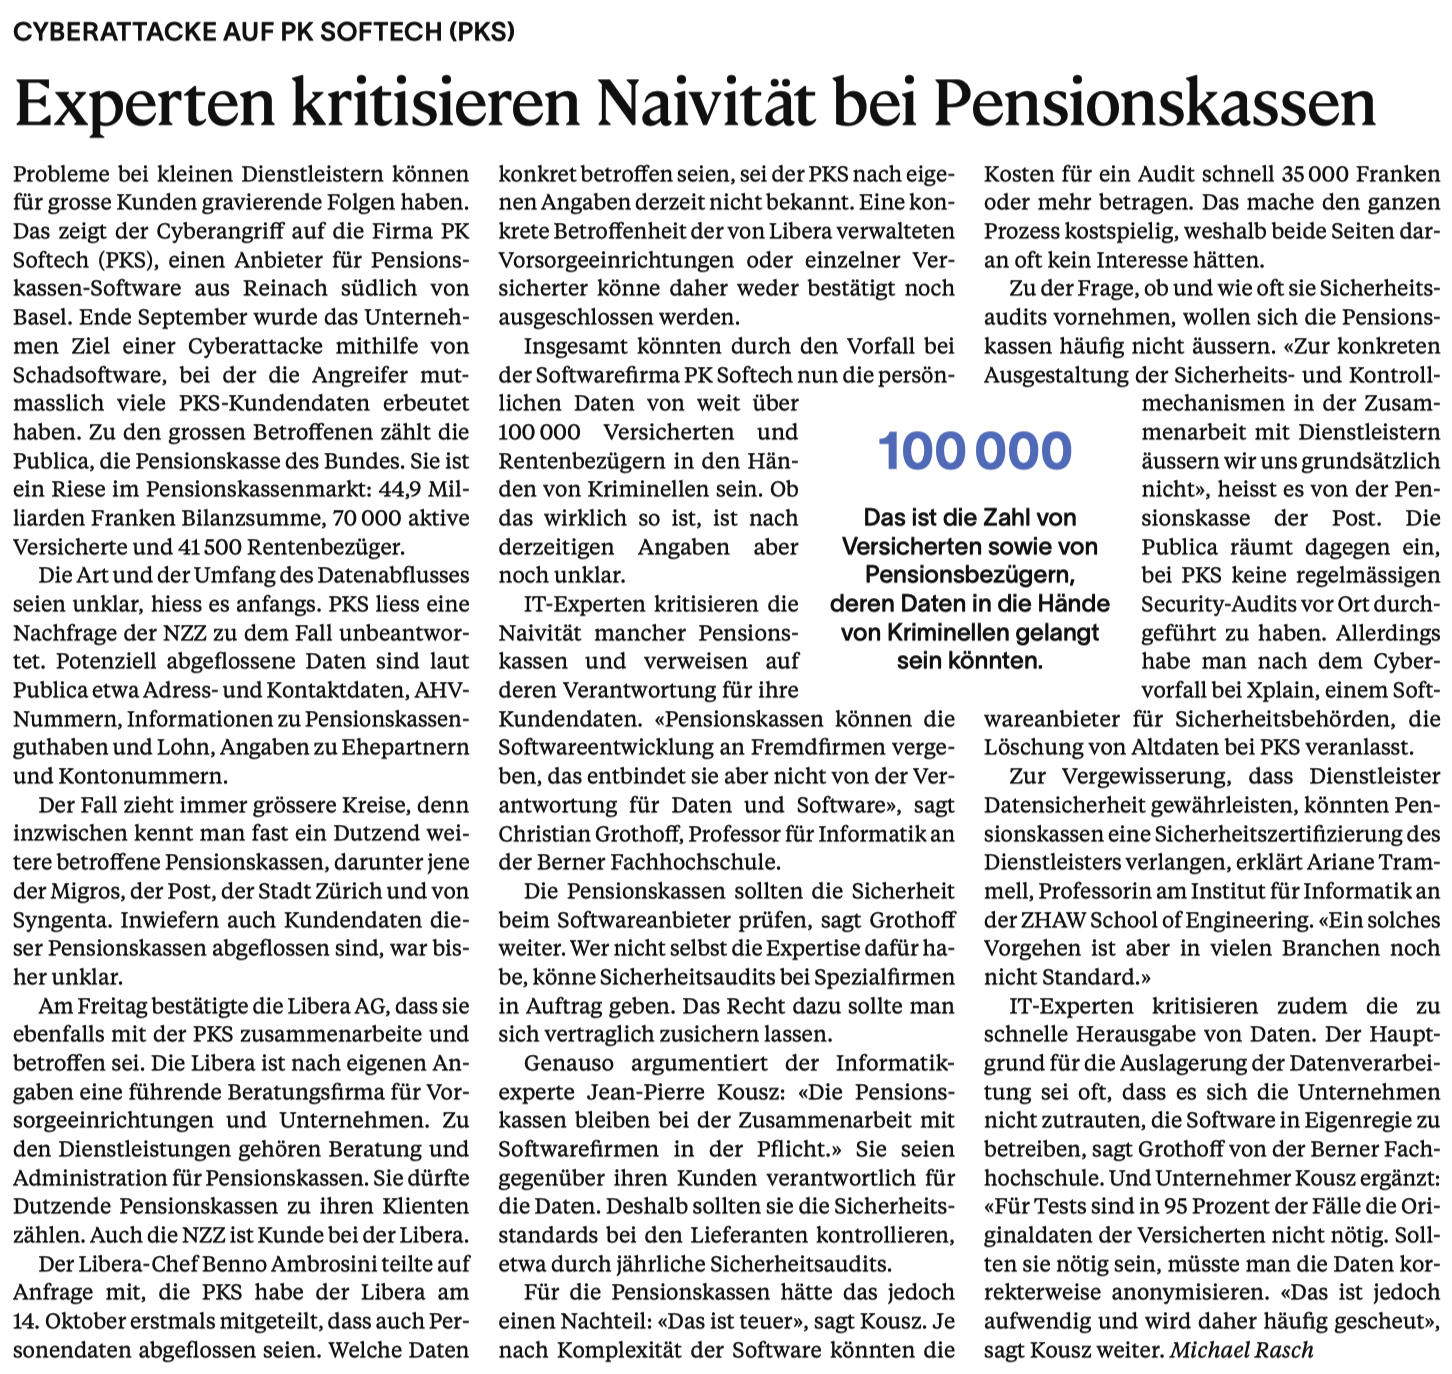
NZZ am Sonntag vom 18.10.2026
Erneut eine tolle Analyse, die ich nun in meinem wiki.rene.kousz.ch ins Jahr 2026 verlinkt habe!
Herzlichen Dank für Dein Kompliment und die Verlinkung in Deinem Wiki! Es freut mich, dass Du meine Gedanken und Analysen weiterhin verfolgst und dokumentierst. Gerade bei diesem Thema hoffe ich, dass sich in der Softwarebranche und insbesondere in der Ausbildung endlich etwas bewegt. Denn eigentlich wissen wir längst, was zu tun wäre.